Rabu, 25 Februari 2009

membuat web server dengan free bsd

Membangun Web Server Di FreeBSD


Tentu saja kata web server tidak asing lagi di sebagian besar telinga kita, yaitu sebuah tempat untuk mempublikasikan informasi apa pun kepada publik melalui internet atau intranet tentang apa saja, baik oleh individu, kelompok, lembaga pemerintahan, perusahaan, dan lain-lain. Web server umumnya tidak berdiri sendiri, namun ada aplikasi yang mendukungnya, semacam PHP, OpenSSL, dan lain sebagainya. Salah satu aplikasi yang sudah sangat populer adalah Apache HTTP Server. Aplikasi ini mulai dirilis ke publik sejak tahun 1995. Web server yang menggunakan aplikasi Apache di seluruh dunia saat ini berdasarkan survei Netcraft Web Server Survey pada November 2006 saja sudah lebih dari 60% dari total 101,435,253 situs.

Proyek Apache HTTP Server ini merupakan proyek open-source yang dikembangkan oleh Apache Software Foundation. Lembaga ini bertujuan mengembangkan Apache sebagai aplikasi web server modern yang bisa dipergunakan di multi platform OS, khususnya Unix dan Windows.Saya tidak akan membahas sejarah perkembangan Apache ini secara rinci. Untuk mengetahui lebih lengkap perkembangannya silakan kunjungi About the Apache HTTP Server Project.Dalam artikel ini, saya tidak hanya membahas Apache secara khusus saja, namun juga beberapa aplikasi yang umum dipergunakan bersama aplikasi ini, seperti OpenSSL, MySQL, dan PHP.


1. Download

Aplikasi yang dipergunakan dalam artikel ini adalah Apache versi 2.2.3, MySQL versi 5.0.22, OpenSSL versi 0.9.8d, dan PHP versi 5.2.0.Dari semua aplikasi di atas, hanya Apache dan PHP yang akan diinstall secara manual, sedang MySQL dan OpenSSL diinstall via ports. Jadi yang akan didownload secara manual hanya Apache dan PHP.Apache versi terakhir dapat didownload di http://apache.the.net.id/httpd/httpd-2.2.3.tar.bz2. Versi terakhir Apache saat artikel ini ditulis adalah versi 2.2.3. Dan versi PHP terakhir saat ini adalah versi 5.2.0. PHP dapat didownload di http://id2.php.net/get/php-5.2.0.tar.bz2/from/a/mirror.

2. Instalasi 2.1. Install MySQL

Sebelum menginstall Apache dan PHP, yang harus diinstall terlebih dahulu adalah MySQL dan OpenSSL. Untuk menginstalasi kedua aplikasi ini di FreeBSD cukup mudah melalui ports.

$ cd /usr/ports/database/mysql51-server
$ sudo make install
$ sudo portupgrade -rR mysql51-server

Command terakhir adalah untuk mengupgrade versi MySQL ke versi terbaru.Untuk mengaktifkan MySQL saat booting, buka file /etc/rc.conf dan tambahkan baris:

mysql_enable = “YES”

Copykan file konfigurasi MySQL:

$ sudo cp /usr/local/share/mysql/my-medium.cnf /var/db/mysql/my.cnf
$ sudo chgrp mysql /var/db/mysql/my.cnf

Kemudian jalankan command berikut untuk mengaktifkan daemon MySQL.

$ sudo /usr/local/etc/rc.d/mysql-server start

Bila berhasil, seharusnya Anda akan melihat baris berikut saat menjalankan command

ps ax | grep mysql:678 p0- I 0:00.01 /bin/sh /usr/local/bin/mysqld_safe –defaults-extra-file=/var/db/mysql/my.cnf –user=mysql –datadir=/var/db/mysql
701 p0- S 383:04.45 /usr/local/libexec/mysqld –defaults-extra-file=/var/db/mysql/my.cnf –basedir=/usr/local –datadir=/var/db/mysql

Selanjutnya buat password untuk MySQL root user:

$ sudo mysqladmin -u root password ‘password-root-mysql’

Coba masuk ke MySQL console dengan password root tersebut.

$ mysql -u root -p


Enter password:
Welcome to the MySQL monitor. Commands end with ; or \g.
Your MySQL connection id is 603704 to server version: 5.0.22Type ‘help;’ or ‘\h’ for help. Type ‘\c’ to clear the buffer.mysql> \q
Bye2.2. Install OpenSSL

Langkah selanjutnya adalah menginstalasi OpenSSL, cara menginstalasi OpenSSL dalam hal ini menggunakan ports juga.

$ cd /usr/ports/security/openssl
$ sudo make install clean

Buat direktori untuk menempatkan certificate SSL:

$ sudo mkdir -p /usr/local/openssl/{certs,private}

Kemudian generate private key 1024-bit:

$ cd /usr/local/openssl
$ sudo /usr/local/bin/openssl genrsa -out private/namadomain.com.key 1024

Ubah permission untuk direktori private menjadi:

$ sudo chown -R root:wheel private
$ sudo chmod -R 600 private
$ sudo chmod u+X private

Generate Certificate Signing Request (CSR) File:

$ /usr/local/bin/openssl req -new -key private/namadomain.com.key -out certs/namadomain.com.csr

Country Name (2 letter code) [GB]: ID
State or Province Name (full name) [Some-State]: Propinsi
Locality Name (eg, city) []: Kota
Organization Name (eg, company) [Internet Widgits Pty Ltd]: PT. Nama Usaha
Organizational Unit Name (eg, section) []: Bidang Usaha Perusahaan
Common Name (eg, your name or your server’s hostname) []: namadomain.com
Email Address []: postmaster@namadomain.com


Please enter the following ‘extra’ attributes
to be sent with your certificate request
A challenge password []: masukkanpassword
An optional company name []:

Kemudian buat Certificate Signed (CRT) file:

$ sudo /usr/local/bin/openssl x509 -req -days 365 -in certs/namadomain.com.csr -out certs/namadomain.com.crt -signkey private/namadomain.com.key

Certificate yang dibuat itu nantinya akan digunakan bila webserver support SSL.

2.3. Install Apache Saya asumsikan, source Apache hasil download Anda disimpan di /home/users.

$ cd /home/users
$ tar -jxvf httpd-2.2.3.tar.bz2
$ cd httpd-2.2.3
$ ./configure \
–prefix=/usr/local/apache2 \
–enable-rewrite \
–enable-dav \
–enable-ssl \
–with-ssl=/usr/local \
–enable-vhost-alias \
–with-included-apr
$ make
$ sudo make installK

eterangan dari masing-masing opsi di atas adalah:–prefix=[DIR]: Menginstall aplikasi ke target direktori yang ditentukan.
–enable-rewrite: Mengaktifkan rule based URL manipulation melalui module mod_rewrite.
–enable-dav: Mengaktifkan protocol WebDAV melalui module mod_dav. Dengan protocol WebDAV ini memungkinkan membuat, memindah, menyalin, dan menghapus resource pada sebuah web server.
–enable-ssl: Mengaktifkan module SSL/TLS.
–with-ssl=[DIR]: Di mana library SSL/TLS diinstall.
–enable-vhost-alias: Support dengan banyak virtual host.
–with-included-apr: Install apr.

APR atau Apache Portable Runtime pada Apache 2.2.x versi merupakan source yang sudah menyatu dengan Apache Source.

2.4. Install PHP

Sebelum Anda menginstalasi PHP, saya sarankan untuk menginstall aplikasi-aplikasi via ports yang diperlukan (recommended) PHP saat instalasinya. Aplikasi-aplikasi tersebut adalah:- mcrypt (/usr/ports/security/mcrypt) dan libmcrypt (/usr/ports/security/libmcrypt)
- db4 (/usr/ports/databases/db4) dan gdbm (/usr/ports/databases/gdbm)
- gd (/usr/ports/graphics/gd)
- libxml2 (/usr/ports/textproc/libxml2)Saya asumsikan pula, source PHP yang Anda download disimpan di /home/users.

$ cd /home/users
$ tar -jxvf php-5.2.0.tar.bz2
$ cd php-5.2.0
$ ./configure \
–with-apxs2=/usr/local/apache2/bin/apxs \
–with-mysql=/usr/local \
–with-openssl=/usr/local \
–with-config-file-path=/usr/local/apache2/conf \
–with-png-dir=/usr/local/lib \
–with-gettext=/usr/local/lib \
–with-gd \
–with-zlib \
–with-xml \
–with-mcrypt=/usr/local/lib \
–enable-mbstring=all \
–disable-short-tags
$ make
$ make install

Keterangan dari masing-masing opsi di atas adalah:

–with-apxs2[=FILE]: Menyertakan shared Apache 2.0 Handler module.
–with-mysql[=DIR]: Menyertakan dukungan MySQL. DIR adalah di mana binary MySQL diinstall.
–with-openssl[=DIR]: Menyertakan dukungan OpenSSL.
–with-config-file-path=PATH: Di mana file php.ini akan diletakkan.
–with-png-dir[=DIR]: Menyertakan dukungan format file PNG.
–with-gettext[=DIR]: Menyertakan dukungan GNU gettext.
–with-gd[=DIR]: Menyertakan dukungan GD.
–with-zlib[=DIR]: Menyertakan dukungan zlib.
–with-libxml-dir[=DIR]: Menyertakan dukungan XML.
–with-mcrypt[=DIR]: Menyertakan dukungan mcrypt atau Multi-cipher cryptographic library.
–enable-mbstring: Mengaktifkan dukungan multibyte string.
–disable-short-tags: Nonaktifkan penggunaan tag pendek
Edit file /usr/local/apache2/conf/php.ini dan sesuaikan dengan kebutuhan Anda. Pada dasarnya default file konfigurasi ini sudah cukup baik.Karena PHP diinstall sebagai module pada Apache, kita perlu mengubah kepemilikan direktori PHP yang hanya akan mengijinkan akses kepada user root dan www saja.

$ sudo chown -R root:www /usr/local/lib/php
$ sudo chmod -R g-w,o-rwx /usr/local/lib/php

Edit file /usr/local/apache2/conf/httpd.conf dan ubah baris-baris berikut menjadi:
User www
Group www
ServerAdmin hostmaster@namadomain.com


ServerName www.namadomain.com:80

DirectoryIndex index.html index.php

TypesConfig conf/mime.types
AddType application/x-compress .Z
AddType application/x-gzip .gz .tgz


AddType application/x-httpd-php .php
AddHandler cgi-script .cgi
Aktifkan juga baris-baris berikut dengan menghilangkan tanda # di awal barisnya:Include conf/extra/httpd-autoindex.conf
Include conf/extra/httpd-userdir.conf
Include conf/extra/httpd-vhosts.conf
Include conf/extra/httpd-dav.conf
Include conf/extra/httpd-default.conf
Include conf/extra/httpd-ssl.confSelanjutnya ubah permission direktori Apache:$ cd /usr/local

Ubah kepemilikan direktori apache2 ke user root:wheel

$ sudo chown -R root:wheel apache2

Ubah permission pada direktori apache2. Karena direktori ini kepemilikannya oleh root:wheel dan supaya bisa diakses oleh group www, kita ijinkan group www ini membaca dan mengeksekusi file-file di bawahnya.

$ sudo chmod 755 apache2

Selanjutnya pada direktori apache2 ini hanya akan mengijinkan user root saja untuk dapat membaca dan menulisinya dengan mengubah permission menjadi:

$ sudo chmod -R 600 apache2/*

Hanya user root saja yang dapat mengakses seluruh direktori yang berada di bawah direktori apache2:

$ sudo chmod -R u+X apache2
$ cd apache2

Ubah kepemilikan direktori binary Apache ke user root:

$ sudo chmod -R u+x bin

Direktori cgi-bin juga berisi file-file binari. Hanya mengijinkan user root dan group www saja yang bisa mengaksesnya.

$ sudo chgrp -R www cgi-bin
$ sudo chmod -R u+x,g+x cgi-bin

Web server akan membaca direktori icons, maka ubah pula kepemilikannya agar bisa dibaca oleh group www.

$ sudo chgrp -R www icons
$ sudo chmod -R g+rX icons

Ubah juga permission direktori logs:

$ sudo chgrp -R www logs
$ sudo chmod g+wX logs

Terakhir ubah kepemilikan direktori htdocs agar bisa dibaca oleh publik. Direktori ini nanti merupakan tempat menyimpan file-file web yang akan ditampilkan pada browser. Akses penulisan ke direktori ini hanya dibatasi kepada user root saja.

$ sudo chgrp -R www htdocs
$ sudo chmod -R g+rX htdocs

Karena menginstall Apache dari source file. Kita harus membuat sendiri startup script-nya agar dapat dieksekusi oleh server pada saat booting. Start up script diletakkan di direktori /usr/local/etc/rc.d. Startup script dapat didownload di sini: Apache-2 FreeBSD Startup Script Kemudian tambahkan dua baris berikut pada file /etc/rc.conf:

apache2_enable=”YES”
apache2_flags=”-DSSL”

Ubah permission file start up script menjadi:

$ sudo chmod 555 /usr/local/etc/rc.d/apache.sh

Jalankan file tersebut untuk mengaktifkan daemon httpd:

$ sudo /usr/local/etc/rc.d/apache.sh start

Periksa apakah daemon httpd sudah aktif dengan command ps ax:

$ ps ax | grep httpd33549 ?? Ss 0:12.88 /usr/local/apache2/bin/httpd -DSSL
33550 ?? I 0:00.43 /usr/local/apache2/bin/httpd -DSSL
33551 ?? I 0:00.40 /usr/local/apache2/bin/httpd -DSSL
33552 ?? I 0:00.32 /usr/local/apache2/bin/httpd -DSSL

Bila output di console Anda sudah seperti di atas, selamat! Anda sudah berhasil menginstall web server pada server Anda.

Kamis, 27 November 2008

Sumber daya Internet

Berikut diagram sederhana yang menjelaskan bagaimana sambungan internet dihadirkan ke dalam kantor atau rumah anda, menggunakan jaringan yang mendukung kabel UTP dan wireless (hybrid) dengan sharing gateway menggunakan sebuah PC server.


sebuah jaringan komputer adalah prosedur beserta berbagai metode teknis untuk saling menghubungkan berbagai alat dan sumber daya komputer yang ada (interkoneksi), sehingga dapat saling bertukar data atau bertukar informasi, dengan menggunakan sumber daya dalam jaringan yang ada secara bersama-sama. Misalnya seseorang dapat menggunakan layanan internet dengan satu line telepon (Dial Up atau ISDN) berikut satu internet account dari provider. Untuk kemudian diatur sedemikian rupa, sehingga semua orang dalam kantor dapat menikmati fasilitas internet yang dibagi-bagi tersebut.

Sejarah awalnya Internet dikenal sebagai suatu wadah bagi para peneliti untuk saling bertukar informasi yang kemudian dimanfaatkan oleh perusahaan-perusahaan komersil sebagai sarana bisnis mereka. Saat ini pengguna Internet tersebar di seluruh dunia dengan jumlah mencapai lebih dari 250 juta orang.

Internet bekerja dengan cara yang rumit dan tersusun atas berbagai macam protocol, akan tetapi protocol utama yang bekerja adalah TCP/IP dengan OSI layer-nya yang terkenal. Disini kita tidak perlu terlalu berteori terlalu panjang mengenai basic protocol ini, tetapi dengan beberapa gambar display dan sedikit penjelasan anda akan siap menjadi seorang pakar dalam bisinis jaringan ini... semoga...!!!


sumber : www.cisco.com

Panduan praktis ini memberikan gambaran kepada teknisi jaringan, manajer network, dan end user, yang membutukan pengertian teknis dan non-teknis mengenai perencanaan sampai implementasi grand design networking dan internet connection. Sehingga dapat memahami kebutuhan suatu jaringan dan berbagai prasyarat untuk membuat suatu jaringan sesuai dengan kebutuhannya. Setelah melewati tahap perencanaan dan mengatahui kebutuhan jaringannya, Panduan praktis ini juga berisi prosedur untuk menghubung-hubungkan berbagai media network backbone yang telah dipilih tersebut, Sehingga jaringan menjadi bekerja (Up and Running) siap untuk menangani kebutuhan komputasi terdistribusi yang sangat tinggi pada saat ini.

Topik mengenai networking ini sangat luas sekali, pada kenyataannya terdapat banyak sekali protokol berbeda untuk dapat membuat suatu jaringan komputer dapat bekerja. Protokol bersifat umum dan didefinisikan sebagai : teknologi, algoritma, konsep dengan puluhan bahkan ratusan peripheral pendukung protokol tersebut yang harus dipelajari agar jaringan tersebut dapat bekerja. Untuk


Jadi kita mulai saja. Dari gambar-gambar diatas, telah jelas bahwa sebuah koneksi jaringan harus mematuhi layer-layer dari bawah sampai keatas, layer yang ada di atas membutuhkan layer yang ada di bawahnya :

*
Layer 1 "physical" : adalah koneksi menggunakan medium entah kabel, wireless, fiber optic, coaxial. Yang dipentingkan adalah terminasi dan koneksi tersebut harus baik dan mempertimbangkan db loss of signal dari sambungan yang terbentuk harus diusahakan serendah mungkin.
*
Layer 2 "data link" : dikenal juga sebagai logical link control (LLC). Layer 1 adalah pasif defice only, artinya tidak ada pengidentitasan (pengenalan) komputer dalam jaringan yang sangat penting kaidahnya; Layer 2 menggunakan jargon addressing (atau penamaan). Layer 1 hanya dapat mengenali jumlah bits yang running melewati medium; Layer 2 menggunakan framing mengorganisasi bits-bits ini. Layer 2 berfungsi menyesuaikan fungsi ini dengan menggunakan system yang kita kenal sebagai Media Access Control (MAC). Active device pada section ini adalah : Switch-Hub, Kartu jaringan atau biasa dikenal sebagai Network Interface Card (NIC). JSedikit tambahan untuk data link layer ini, Setiap active device yang yang


Layer 3 "Network" : adalah kunci dari prinsip tcp/ip ini, buat yang gemar mengeset router dan active device lainnya sebenarnya anda bermain-main dengan pada layer ini. Disini dikenal jargon-jargon baru seperti : Encapsulation, ATM (Asynchronous Transfer Method), Protocol-protocol pada Wide Area Network (WAN) seperti HDLC, Point to Point Protocol (PPP),


Kesemua alat-alat ini pula di interkoneksikan dengan cara yang sangat kompleks. Sehingga akan menjadi mustahil untuk menjelaskan bagaimana satu protokol TCP/IP ini bekerja dengan protokol lain, tanpa terlebih dahulu menjelaskan dasar teori kedua protokol tersebut. Panduan praktis ini mencoba untuk menyederhanakan berbagai kompleksitas diatas, Kemudian dari kekurangan-kekurangan penjelasan yang ditemui dalam isi panduan ini, maka diharapkan kepada pembaca untuk dapat melengkapi sendiri, dengan acuan pada sumber lain untuk mendapatkan pengertian keseluruhan tentang Network atau jaringan komputer ini.

Driver database Powered by OprekPC


mEnGinStaL & mEnGkOnFigurasi TCP/IP DiNaMis pd Workstation yG terhBng pd JaRingAn

Konfigurasi Dinamis


Komputer-komputer dengan sistem operasi Microsoft Windows 2003 akan berusaha untuk memperoleh konfigurasi TCP/IP dari sebuah server DHCP pada jaringan Anda berdasarkan default seperti diuraikan pada Gambar 10. Jika suatu konfigurasi TCP/IP statis baru saja diimplementasikan pada sebuah komputer, maka Anda dapat mengimplementasikan suatu konfigurasi TCP/IP dinamis.

Untuk mengimplementasikan suatu konfigurasi TCP/IP dinamis:

1.
Klik Start
2.
Klik Programs
3.
Klik Connect To
4.
Klik Show All Connections
5.
Klik kanan Local Area Connection
6.
Klik Properties
7.
Pada tab General klik Internet Protocol (TCP/IP)
8.
Klik Properties. Untuk tipe-tipe koneksi yang lain, klik tab Networking
9.
Klik Obtain An IP Address Automatically
10.
Klik OK

Konfigurasi Manual

Beberapa server, misalnya DHCP, DNS, dan WINS, harus diberikan suatu alamat IP secara manual. Bila Anda tidak mempunyai sebuah server DHCP pada jaringan Anda, maka Anda harus mengonfigurasi komputer-komputer TCP/IP secara manual agar bisa memakai suatu alamat IP statis


mEnGinStaL & mEnGkOnFigurasi TCP/IP StAtiS pd Workstation yG terhBng pd JaRingAn

Memberikan IP Address secara statis pada suatu Komputer yang terhubung melalui kabel LAN/UTP dari sebuah router

Bagaimanakah cara seting IP address secara statis pada komputer yang terhubung melalui kabel LAN?

Jawabannya, berikanlah komputer sebuah IP Address statis, biarkanlah PC tersebut menggunakan IP address yang sama setiap saat. Konfigurasikan wireless computer secara otomatis untuk mendapatkan sebuah IP address yang akan membolehkan PC ini untuk mendapatkan sebuah IP address dari DHCP server. Sebagai pengganti masukkkan setingan IP secara manual, lakukan prosedur ini untuk memastikan komputer untuk mendapatkan setingan TCP/IP yang benar.

Memberikan suatu komputer sebuah IP statis sangat berguna ketika:

*Menseting layanan umum pada komputer anda (FTP servers, Web servers, dll.).
*Komputer sangat sering diakses pada jaringan tersebut sehingga komputer tersebut mudah sekali memetakannya

Untuk memberikan IP address statis pada suatu komputer yang terhubung melalui kabel LAN, anda perlu melakukan lima tahap berikut ini:

1.Hubungkan komputer tersebut satu sama lain
2.Periksa bila komputer tersebut diset ke DHCP
3.Periksa IP Address router
4.Dapatkan DNS Servers dari Linksys Router tersebut
5.Konfigurasikan IP Address secara statis pada Ethernet Adapter

Untuk memulai memberikan suatu komputer sebuah IP address statis, ikutilah tahap-tahap di bawah ini.

Menghubungkan Peralatan Satu Sama Lain

Pastikan anda memiliki koneksi internet yang aktif, kemudian hubungkan modemnya ke port internet pada router dan komputer ke salah satu dari empat port Ethernet.

Periksa bila komputer diset ke DHCP

Untuk mengkonfigurasi komputer mendapatkan sebuah IP address secara otomatis, anda harus memeriksa TCP/IP properties dari Ethernet Adapter yang diinstal pada komputer tersebut.

Periksa IP Address Router

Untuk menemukan IP address lokal router Linksys, anda harus memeriksa setingan IP komputer tersebut.

Periksa DNS Server Dari Router Linksys

Untuk memeriksa DNS server pada router Linksys, anda harus mengakses halaman setup berbasis web.

Konfigurasi IP Address Statis pada Ethernet Adapter

Windows 2000/XP

Tahap 1:
Klik Start, kemudian Control Panel.

Tahap 2:
Ketika jendela Control Panel terbuka, double-click Network Connections.

Tahap 3:
Klik-kanan Local Area Connection, kemudian klik Properties.

Tahap 4:
Ketika jendela Local Area Connection Properties muncul, klik Internet Protocol (TCP/IP) kemudian Properties.

Tahap 5:
Ganti pilihan dari Obtain an IP address automatically menjadi Use the following IP address dan isi seperti berikut ini:

CATATAN: Pastikan anda mempunyai Default Gateway dan DNS servers.

Pastikan IP Address yang akan anda berikan pada komputer sama 3 angka yang pertamanya seperti Default Gateway dan angka terakhir dapat diisi dengan angka antara 2 dan 99. Pada contoh ini, Default Gateway kita adalah 192.168.1.1, maka IP address-nya yang harus digunakan dimulai dengan 192.168.1. kemudian gantilah dengan angka apapun dari 2 hingga 99. Dalam contoh ini, IP address yang kita berikan adalah 192.168.1.50.

CATATAN: Untuk setiap penambahan komputer yang akan diberikan sebuah IP address statis, pastikanlah komputer tersebut telah mendapatkan sebuah IP Address yang unik.

*IP: “192.168.1.50”
*Subnet Mask: “255.255.255.0”
*Default Gateway: “192.168.1.1” (Default Gateway ini anda tulis di bawah belakangan)

Ganti setingan Obtain DNS server address automatically ke Use the following DNS Server addresses pada jendela yang sama. Kemudian isilah dengan isian berikut ini:

*Preferred DNS server: (ini DNS yang anda tulis di bawah belakangan)
*Alternate DNS server: (ini DNS yang anda tulis di bawah belakangan, bila ada dua DNS servers)

Tahap 6:
Klik OK kemudian OK atau Close.

Windows 98/ME

Memberikan IP address statis menggunakan Windows 98 atau ME:

Tahap 1:
Klik Start, kemudian Settings, kemudian Control Panel.

Tahap 2:
Double-klik Network kemudian pilih TCP/IP untuk Ethernet adapter pada PC tersebut. Segera setelah dipilih, klik Properties.

Tahap 3:
Ganti opsi dari Obtain Automatically ke Specify dan masukkan seperti berikut ini:

CATATAN: Pastikan bahwa anda punya Default Gateway dan DNS servers.

Pastikan IP Address yang akan anda berikan pada komputer sama 3 angka yang pertamanya seperti Default Gateway dan angka terakhir dapat diisi dengan angka antara 2 dan 99. Pada contoh ini, Default Gateway kita adalah 192.168.1.1, maka IP address-nya yang harus digunakan dimulai dengan 192.168.1. kemudian gantilah dengan angka apapun dari 2 hingga 99. Dalam contoh ini, IP address yang kita berikan adalah 192.168.1.50.

CATATAN: Untuk setiap penambahan komputer yang akan diberikan sebuah IP address statis, pastikanlah komputer tersebut telah mendapatkan sebuah IP Address yang unik.

*IP: “192.168.1.50”
*Subnet Mask: “255.255.255.0”

Klik Gateway dan masukkan IP address lokal router ke dalam isian Default Gateway, lalu klik Add. Pada contoh ini kita gunakan 192.168.1.1 sebagai default gateway.NOTE: Gateway harus anda tulis dibawah belakangan.

Tahap 5:
Klik DNS Configuration, kemudian lanjutkan ke isian Host dan ketik tipe “computer,” lalu menuju ke isian DNS Server Search Order dan masukkan DNS Servers dari router tersebut, kemudian klik Add.

CATATAN: DNS server harusnya gateway yang anda tulis terakhir.

Tahap 6:
Klik OK kemudian yang lainnya OK dan windows akan segera restart.

Mac OS

Memberikan IP address statis menggunakan Mac:

Tahap 1:
Klik menu Apple yang ada pada bagian sudut kanan atas layar, kemudian pilih System Preferences.

CATATAN: Anda dapat menggunakan opsi lain untuk mengakses System Preferences.

Tahap 2:
Dibawah System Preferences klik Network.

Tahap 3:
Ketika layar Network tampil, lihat pada Location dan pilih Automatic kemudian dibawah Show pilih Built-in Ethernet.

Tahap 4:
Dibawah Configure IPv4 pilih Manually dan masukkan seperti berikut:

CATATAN: Pastikan anda memiliki Default Gateway dan DNS servers.

Pastikan IP Address yang akan anda berikan pada komputer sama 3 angka yang pertamanya seperti Default Gateway dan angka terakhir dapat diisi dengan angka antara 2 dan 99. Pada contoh ini, Default Gateway kita adalah 192.168.1.1, maka IP address-nya yang harus digunakan dimulai dengan 192.168.1. kemudian gantilah dengan angka apapun dari 2 hingga 99. Dalam contoh ini, IP address yang kita berikan adalah 192.168.1.50.

CATATAN: Untuk setiap penambahan komputer yang akan diberikan sebuah IP address statis, pastikanlah komputer tersebut telah mendapatkan sebuah IP Address yang unik.

*IP Address: “192.168.1.50”
*Subnet Mask: “255.255.255.0”
*Default Gateway: “192.168.1.1” (ini Default Gateway yang anda tulis di bawah belakangan)
*DNS Servers: (ini DNS yang anda tulis di bawah belakangan)

Tahap 5:
Klik apply


Sabtu, 15 November 2008


Panduan membuat antena kaleng (Wi-Fi)

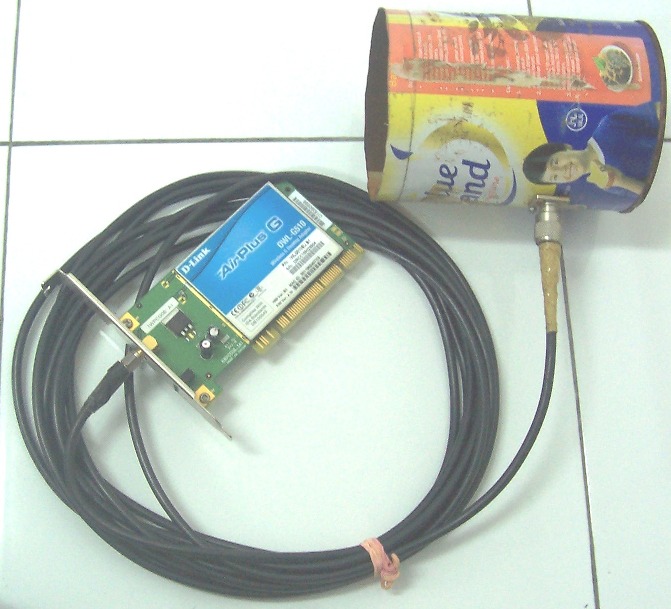
Panduan Membuat Antena KalengAntena sudah jadi

Kemarin saya dan mas lilik suheri (UPT Team) sengaja membuat dokumentasi pembuatan antena kaleng. Tutorial ini sangat panjang dan tidak mungkin saya tuliskan di blog ini karena bandwidth limited (bandwidth orang Indonesia). Tapi sebagai panduan sebelum Anda merencanakan membuat atau mendownload tutorial ini baca penjelasan berikut ini.


Panduan membuat antena kaleng (Wi-Fi)

Panduan Membuat Antena KalengAntena sudah jadi

Kemarin saya dan mas lilik suheri (UPT Team) sengaja membuat dokumentasi pembuatan antena kaleng. Tutorial ini sangat panjang dan tidak mungkin saya tuliskan di blog ini karena bandwidth limited (bandwidth orang Indonesia). Tapi sebagai panduan sebelum Anda merencanakan membuat atau mendownload tutorial ini baca penjelasan berikut ini.

Pertama, untuk dapat mendownload file ini Anda harus bergabung dulu di Yahoo Sunatan atau kalau tidak mau bergabung silakan cari di AMIKOM.

Kedua, tetapkan tujuan di area mana Anda berada. Jika Anda berada di wilayah Hot Spot Area yang tidak terproteksi untuk akses internetnya maka Anda sangat cocok untuk membaca tutorial ini dan mengimplementasikannya. Sangat cocok juga bagi mahasiswa yang di kampusnya menyediakan AP (Access Point), dengan syarat jarak kos dan kampus tidak terlalu jauh. Cocok juga bagi Anda yang ingin mengekplorasi signal Wi-Fi yang ada di angkasa tempat Anda tinggal. Biasanya ada juga Wi-Fi yang aksesnya dibuka untuk umum (kalau Indonesia kelihatannya jarang ada yang seperti ini).

Ketiga, belilah perangkat berikut di toko elektronik terdekat di kota Anda (kecuali WLAN Card) untuk membuat antena kaleng.

  1. Belilah kaleng yang mempunyai diameter 10 centimeter dan panjangnya 33 centimeter (lebih gpp, nanti bisa dipotong). Biasanya kaleng yang mempunyai diameter seperti ini adalah kaleng twister atau astor. Ingat belinya di supermarket jangan di toko komputer atau toko elektronik, harganya sekitar Rp. 11—14.000;-
  2. WLAN Card jenis PCI untuk PC biasa (komputer jangkrik) merk bebas. Punya saya D-Link DWL G510 yang harganya dulu Rp. 380.000, sekarang kira-kira harganya Rp. 340.000 dengan merk terbaru DWL G520.
  3. Kabel RG 58 sepanjang 15 meter maksimal, lebih panjang dari itu tidak disarankan karena bisa memperlambat transfer data. Punya saya sendiri panjangnya 7 meter yang tadinya 13 meter.
  4. SMA Connector (bukan anak SMA) harganya Rp. 11.000;-
  5. N Connector atau Socket TNC Segel Chasis.
  6. Plug TNC RG 58 CRMPG.
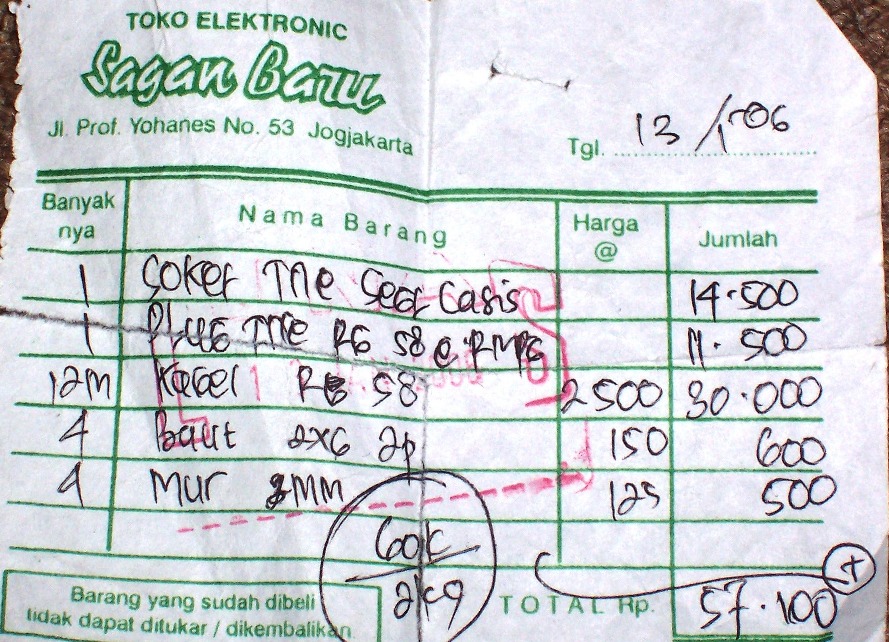
  7. 4 baut dan 4 mur (bukan murniramli lho), untuk lebih jelasnya silakan lihat nota pembelian dibawah.

Nota pembelian

Keempat, Download tutorialnya di Yahoo Sunatan pada folder file.

Post ini ada karena banyak yang meminta kepada saya untuk menuliskan kembali artikel pembuatan antena kaleng seperti yang pernah saya tulis di blog lamaku.

Semoga tulisan saya bermanfaat bagi yang memerlukan. Saya minta maaf jika metode penulisan, penggunaan bahasa, dan beberapa istilah yang saya gunakan kurang tepat karena minimnya pengetahuan saya.


Cara Merakit Antena Wajanbolic

Berikut akan di jelaskan cara mudah merakit wajanbolik yang bisa di rakit sendiri di rumah,

Antena WajanBolic
Kenapa disebut WajanBolic?


Peralatan dan cara beli :

  1. Wajan Diameter terserah (lebih besar dan lebih mengkilap lebih bagus).
    Bisa di beli di toko-toko terdekat di kota anda, lebih murah jika anda membeli di hipermart karena pengalaman kami beli di pasar susah dan musti harus tawar menawar, tetapi kalo di hipermart langsung ada harganya, harganya berkisar antar Rp.30.000 – Rp. 50.000

  2. Pipa PVC 3dim, panjang 30cm
    Bisa di beli di toko bangunan terdekat, yang kita butuhkan adalah 30Cm harga untuk tiap meternya berkisar Rp.20.000-Rp.30.000

  3. Dop (tutup Pipa PVC 3dim) 2 buah
    Bisa di beli di toko-toko bangunan terdekat di kota anda, harganya perbuah bekisar Rp.10,000- Rp.25.000.

  4. N konektor (N female)
    Bisa di beli di http://pasar.jaylangkung.com dengan harga Rp. 50.000,-

  5. Alumunium Foil
    Bisa di beli di http://pasar.jaylangkung.com dengan harga Rp.30.000,- per-gulung bisa dijadikan lebih dari 10 kali pembuatan antena wajanbolic

  6. Kawat Kuningan (tembaga)
    Bisa di dapet dengan memotong kabel besar (kabel listrik) yang didalemnya ada kawat kuningan berdiameter sekitar 0.5 mili meter

  7. Baut, Mur-nya serta ring nya ukuran 12 atau lebih besar
    Bisa di beli di toko bangunan di perkirakan sesuai kebutuhan anda supaya mounting ke ISP menjadi lebih bagus dan lebih kuat nancepnya ke tiang


Cara Merakit Antena Wajanbolic

Berikut akan di jelaskan cara mudah merakit wajanbolik yang bisa di rakit sendiri di rumah,

Antena WajanBolic
Kenapa disebut WajanBolic?


Peralatan dan cara beli :

  1. Wajan Diameter terserah (lebih besar dan lebih mengkilap lebih bagus).
    Bisa di beli di toko-toko terdekat di kota anda, lebih murah jika anda membeli di hipermart karena pengalaman kami beli di pasar susah dan musti harus tawar menawar, tetapi kalo di hipermart langsung ada harganya, harganya berkisar antar Rp.30.000 – Rp. 50.000

  2. Pipa PVC 3dim, panjang 30cm
    Bisa di beli di toko bangunan terdekat, yang kita butuhkan adalah 30Cm harga untuk tiap meternya berkisar Rp.20.000-Rp.30.000

  3. Dop (tutup Pipa PVC 3dim) 2 buah
    Bisa di beli di toko-toko bangunan terdekat di kota anda, harganya perbuah bekisar Rp.10,000- Rp.25.000.

  4. N konektor (N female)
    Bisa di beli di http://pasar.jaylangkung.com dengan harga Rp. 50.000,-

  5. Alumunium Foil
    Bisa di beli di http://pasar.jaylangkung.com dengan harga Rp.30.000,- per-gulung bisa dijadikan lebih dari 10 kali pembuatan antena wajanbolic

  6. Kawat Kuningan (tembaga)
    Bisa di dapet dengan memotong kabel besar (kabel listrik) yang didalemnya ada kawat kuningan berdiameter sekitar 0.5 mili meter

  7. Baut, Mur-nya serta ring nya ukuran 12 atau lebih besar
    Bisa di beli di toko bangunan di perkirakan sesuai kebutuhan anda supaya mounting ke ISP menjadi lebih bagus dan lebih kuat nancepnya ke tiang

Perlengkapan dan cara Beli

  1. Solder dengan timah tembaganya
    Bisa di dapetkan di toko toko elektronik terdekat di rumah anda, atau biasanya pas waktu beli pipa PVC di toko bangunan kemungkinan ada, Harga berkisar Rp. 5000 sd Rp. 25.000 tergantung kualitas soldernya

  2. Bor
    Bisa di beli di toko bangunan terdekat harga berkisar antara Rp.200.000 sd Rp. 500.000 atau kalo dana mepet bisa minta bantuan bengkel terdekat untuk melubangi wajannya

  3. Isolasi bening dan Double tape
    Bisa di beli di semua toko di samping kanan atau kiri kita yang jual double tape

  4. Penggaris
    Bisa di dapetkan di toko toko terdekat di kota anda, masak gak tau..namanya penggaris... cape’ dehh

Cara Membuat

  1. Kumpulkan peralatan dan perlengkapan diatas (ya pasti lah.. gimana mo buat kalo kagak ada peralatan... hehehe)

  2. Melubangi Wajan
    Lubangi wajan dengan ukuran 12 atau 14 sesuai dengan baut mur yang anda beli di bikin 2 lubang untuk memperkuat stand nya pada pipa, untuk melubangi wajan di butuhkan bor, atau kalo gak punya bor anda bisa minta tolong bengkel2 terdekat untuk melubangi sesuai keinginan anda (dulu kita gini kena biaya sekitar 3000 perlubang) .

  3. Melubangi DOP (tutup Pipa PVC)
    Sekarang dengan ukuran yang sama, buatlah lubang yang sama juga dengan ukuran 12 atau 14.

  4. Memasang dop ke wajan

    Pasang dop yang telah dilubangi ke wajan dengan membaut dop tersebut ke wajan,

  5. Menentukan jarak feeder,atau daerah bebas alumunium foil
    Potong Pipa paralon PVC 3 dim sepanjang 30 cm, kemudian tentukan jarak feedernya dengan melihat rumus antena kaleng dibawah ini :

    http://konten.jaylangkung.com/feeder.swf
    Setelah mendapatkan feedernya (daerah bebas alumunium foil) tandai jarak tersebut.

  6. Memasang alumuniumfoil

    Setelah di-tandai, bungkus PVC paralon dengan dgn aluminium foil pada daerah selain feeder, klo aluminium foil yang ada tanpa perekat, maka untuk merekatkan nya bisa menggunakan double tape.

  7. Melubangi pipa serta Menyolder N konektor,
    Tambahkan kawat tembaga pada ujung N konektor dengan cara menyolder kawat tembaga pada ujung N konektor, untuk panjang kawat tembaganya bisa di liat di sini http://www.saun alahti.fi/elepal/antenna2calc.php
    dengan melihat rumus di atas, itu lubangi pipa PVC sesuai dengan
    kebutuhan (sebesar N konektor)

  8. Pasang N konektor ke lubang tersebut, baut kanan kiri-nya
    sesuai dengan kebutuhan dan bisa mancep,

  9. Memasang Alumunium foil ke DOP
    Selanjutnya dop yang masih nganggur di pasang alumunium foil didalemnya.

  10. Langkah terakhir adalah memasang rakitan pipa pvc yang telah
    disusun diatas ke dop yang telah di baut ke wajan,


Artikel ini perlu dirapikan agar memenuhi standar Wikipedia
Merapikan artikel bisa berupa membagi artikel ke dalam paragraf atau wikifisasi artikel. Setelah dirapikan, tolong hapus pesan ini.
Notebook yang terhubungkan ke titik akses nirkabel menggunakan sebuah kartu nirkabel PCMCIA.

Jaringan lokal nirkabel atau WLAN adalah suatu jaringan area lokal nirkabel yang menggunakan gelombang radio sebagai media tranmisinya: link terakhir yang digunakan adalah nirkabel, untuk memberi sebuah koneksi jaringan ke seluruh pengguna dalam area sekitar. Area dapat berjarak dari ruangan tunggal ke seluruh kampus. Tulang punggung jaringan biasanya menggunakan kable, dengan satu atau lebih titik akses jaringan menyambungkan pengguna nirkabel ke jaringan berkabel.

LAN nirkabel adalah suatu jaringan nirkabel yang menggunakan frekuensi radio untuk komunikasi antara perangkat komputer dan akhirnya titik akses yang merupakan dasar dari transiver radio dua arah yang tipikalnya bekerja di bandwith 2,4 GHz (802.11b, 802.11g) atau 5 GHz (802.11a). Kebanyakan peralatan mempunyai kualifikasi Wi-Fi, IEEE 802.11b atau akomodasi IEEE 802.11g dan menawarkan beberapa level keamanan seperti WEP dan atau WPA.


Artikel ini perlu dirapikan agar memenuhi standar Wikipedia
Merapikan artikel bisa berupa membagi artikel ke dalam paragraf atau wikifisasi artikel. Setelah dirapikan, tolong hapus pesan ini.
Notebook yang terhubungkan ke titik akses nirkabel menggunakan sebuah kartu nirkabel PCMCIA.

Jaringan lokal nirkabel atau WLAN adalah suatu jaringan area lokal nirkabel yang menggunakan gelombang radio sebagai media tranmisinya: link terakhir yang digunakan adalah nirkabel, untuk memberi sebuah koneksi jaringan ke seluruh pengguna dalam area sekitar. Area dapat berjarak dari ruangan tunggal ke seluruh kampus. Tulang punggung jaringan biasanya menggunakan kable, dengan satu atau lebih titik akses jaringan menyambungkan pengguna nirkabel ke jaringan berkabel.

LAN nirkabel adalah suatu jaringan nirkabel yang menggunakan frekuensi radio untuk komunikasi antara perangkat komputer dan akhirnya titik akses yang merupakan dasar dari transiver radio dua arah yang tipikalnya bekerja di bandwith 2,4 GHz (802.11b, 802.11g) atau 5 GHz (802.11a). Kebanyakan peralatan mempunyai kualifikasi Wi-Fi, IEEE 802.11b atau akomodasi IEEE 802.11g dan menawarkan beberapa level keamanan seperti WEP dan atau WPA.


Daftar isi

[sembunyikan]

[sunting] WLAN NIRKABEL

[sunting] Sejarah

WLAN diharapkan berlanjut menjadi sebuah bentuk penting dari sambungan di banyak area bisnis. Pasar diharapkan tumbuh sebagai manfaat dari WLAN diketahui. Frost & Sullivan mengestimasikan pasar WLAN akan menjadi 0,3 miiyar dollar AS dalam 1998 dan 1,6 milyar dollar di 2005. Sejauh ini WLAN sudah di-install in universitas-universitas, bandara-bandara, dan tempat umum besar lainnya. Penurunan biaya dari peralatan WLAN jugahas membawanya ke rumah-rumah. Namun, di Inggris UK biaya sangat tinggi dari penggunaan sambungan seperti itu di publik sejauh ini dibatasi untuk penggunaan di tempat tunggu kelas bisnis bandara, dll. Pasar masa depan yang luas diramalkan akan pulih, kantor perusahaan dan area pusat dari kota utama. Kota New York telah memulai sebuah pilot program untuk menyelimuti seluruh distrik kota dengan internet nirkabel. Perangkat WLAN aslinya sangat mahal yang hanya digunakan untuk alternatif LAN kabel di tempat dimana pengkabelan sangat sulit dilakukan atau tidak memungkinkan. Seperti tempat yang sudah dilindungi lama atau ruang kelas, meskipun jarak tertutup dari 802.11b (tipikalnya 30 kaki.) batas dari itu menggunakan untuk gedung kecil. Komponen WLAN sangat cukup mudah untuk digunakan di rumah, dengan banyak di set-up sehingga satu PC (PC orang tua, misalnya) dapat digunakan untuk share sambungan internet dengan seluruh anggota keluarga (pada saat yang sama tetap kontrol akses berada di PC orang tua). Pengembangan utama meliputi solusi spesifik industri and protokol proprietary, tetapi pada akhirn 1990-an digantikan dengan standar, versi jenis utama dari IEEE 802.11 (Wi-Fi) (lihat artikel terpisah) dan HomeRF (2 Mbit/s, disarankan untuk rumah, antahberantahdi Inggris ). Sebuah alternatif ATM-seperti teknologi standar 5 GHz, HIPERLAN, sejauh ini tidak berhasil di pasaran, dan dengan dirilisnya yang lebih cepat 54 Mbit/s 802.11a (5 GHz) dan standar 802.11g (2.4 GHz), hampir pasti tidak mungkin.

[sunting] Kekurangan

Masalah kurangnya keamanan dari hubungan nirkabel telah menjadi topik perdebatan. Sistem keamanan yang digunakan oleh WLAN awalnya adalah WEP, tetapi protokol ini hanya menyediakan keamanan yang minimum dikarenakan kekurangannya yang serius. Pilihan lainnya adalah WPA, SSL, SSH, dan enkripsi piranti lunak lainnya.

[sunting] Keamanan

Pada jaringan kabel, satu dapat sering, pada beberapa derajat, akses tutup ke jaringan secara fisik. Jarak geografi dari jaringan nirkabel akan secara signifikan lebih besar lebih sering daripada kantor atau rumah yang dilingkupi; tetangga atau pelanggar arbritrary mungkin akan dapat mencium seluruh lalu lintas dan and mendapat akses non-otoritas sumber jaringan internal sebagaimana internet, secara mungkin mengirim spam or melakukan kegiatan illegal menggunakan IP address pemilik, jika keamanan tidak dibuat secara serius.

Beberapa advocate akan melihat seluruh titik akses tersedia secara terbuka available untuk umum, dengan dasar bahwa semua orang akan mendapat manfaat dari mendapat ketika berlalu lintas online.

[sunting] Mode dari operation

Peer-to-peer atau mode ad-hoc Mode ini adalah metode dari perangkat nirkabel untuk secara langsung mengkomunikasikan dengan satu dan lainnya. Operasi di mode ad-hoc memolehkan perangkat nirkabel dengan jarak satu sama lain untuk melihat dan berkomunikasi dalam bentuk peer-to-peer tanpa melibatkan titik akses pusat. mesh Ini secara tipikal digunakan oleh dua PC untuk menghubungkan diri, sehingga yang lain dapat berbagi koneksi Internet sebagai contoh, sebagaimana untuk jaringan nirkabel. Jika kamu mempunyai pengukur kekuatan untuk sinyal masuk dari seluruh perangkat ad-hoc pegukur akan tidak dapat membaca kekuatan tersebut secara akuratr, dan dapat misleading, karena kekuatan berregistrasi ke sinyal terkuat, seperti computer terdekat.

[sunting] Titik Akses / Klient

Paling umum adalah titik akses melalui kabel ke internet, dan kemudian menghubungi klien nirkabel (tipikalnya laptops) memasuki Internet melalui titik akses. Hampir seluruh komputer dengan kartu nirkabel dan koneksi kabel ke internet dapat di-set up sebagai Titik Akses, tetapi sekarang ini satu dapat membeli kotak bersangkutan dengan murah. Kotak-kotak ini biasanya berbentuk seperti hub atau router dengan antena, jembatan jaringan nirkabel atau jaringan ethernet kabel. Administrasi dari titik akses (sepeti setting SSID, memasang enkrypsi, dll) biasanya digunakan melalui antarmuka web atau telnet. Jaringan rumah tipikalnya mempunyai sebuah akses stand-alone tersambung kabel misalnya melalui koneksi ADSL, sementara hotspots dan jaringan profesional (misalnya menyediakan tutup nirkabel dalam gedung perkantoran) tipikalnya akan mempunyai titik akses banyak, ditempatkan di titik strategis.

[sunting] Sistem Distribusi Nirkabel

Ketika sulit mendapat titik terkabel, hal itu juga mungkin untuk memasang titik akses sebagai repeater.

[sunting] Stasiun Pengamatan

Beberapa kartu jaringan nirkabel dapat diset up untuk to memonitor sebuah jaringan dengan menghubungkan ke titik akses atau berkomunikasi sendiri. Hal ini dapat digunakan untuk membersihkan penciuman-activitas teks, atau to enkripsi crack.